Mantieni ogni prodotto consegnato pronto per il CRA, ogni giorno
Shield Lifecycle è un servizio per sviluppatori di software, costruttori di macchine e system integrator. Ti guida fino al certificato UE e lo mantiene per tutto il ciclo di vita del prodotto.
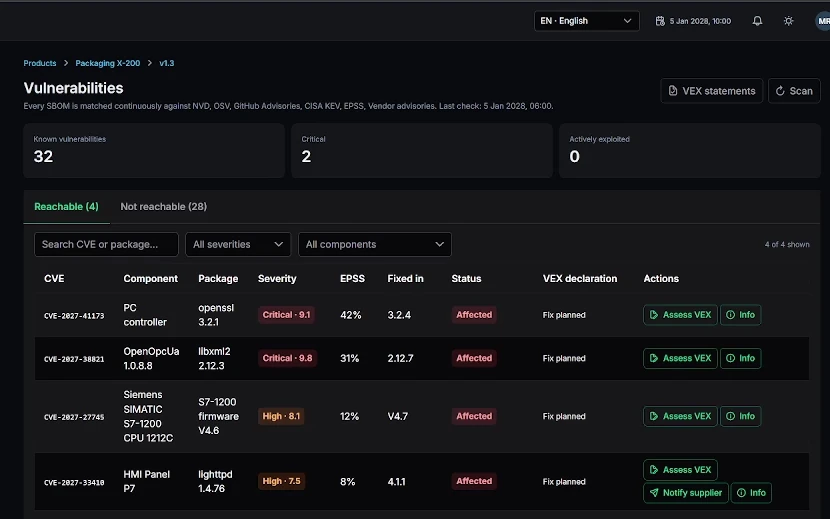
La dichiarazione di conformità UE per ogni prodotto
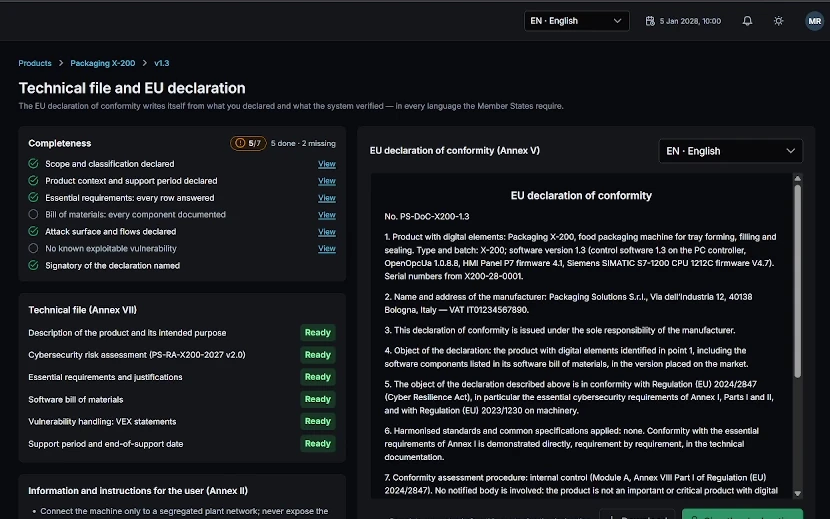
L’intero percorso fino alla marcatura CE di ogni prodotto
- Analisi iniziale: ogni requisito essenziale dell’allegato I abbinato alla sua evidenza
- SBOM completo di CVE, CVSS e KEV
- Superficie di attacco e valutazione automatica delle CVE con VEX
- Documentazione tecnica per la dichiarazione di conformità UE
Tu firmi la dichiarazione. Shield Lifecycle prepara le evidenze.
La gestione delle vulnerabilità per ogni prodotto, non solo per ogni modello
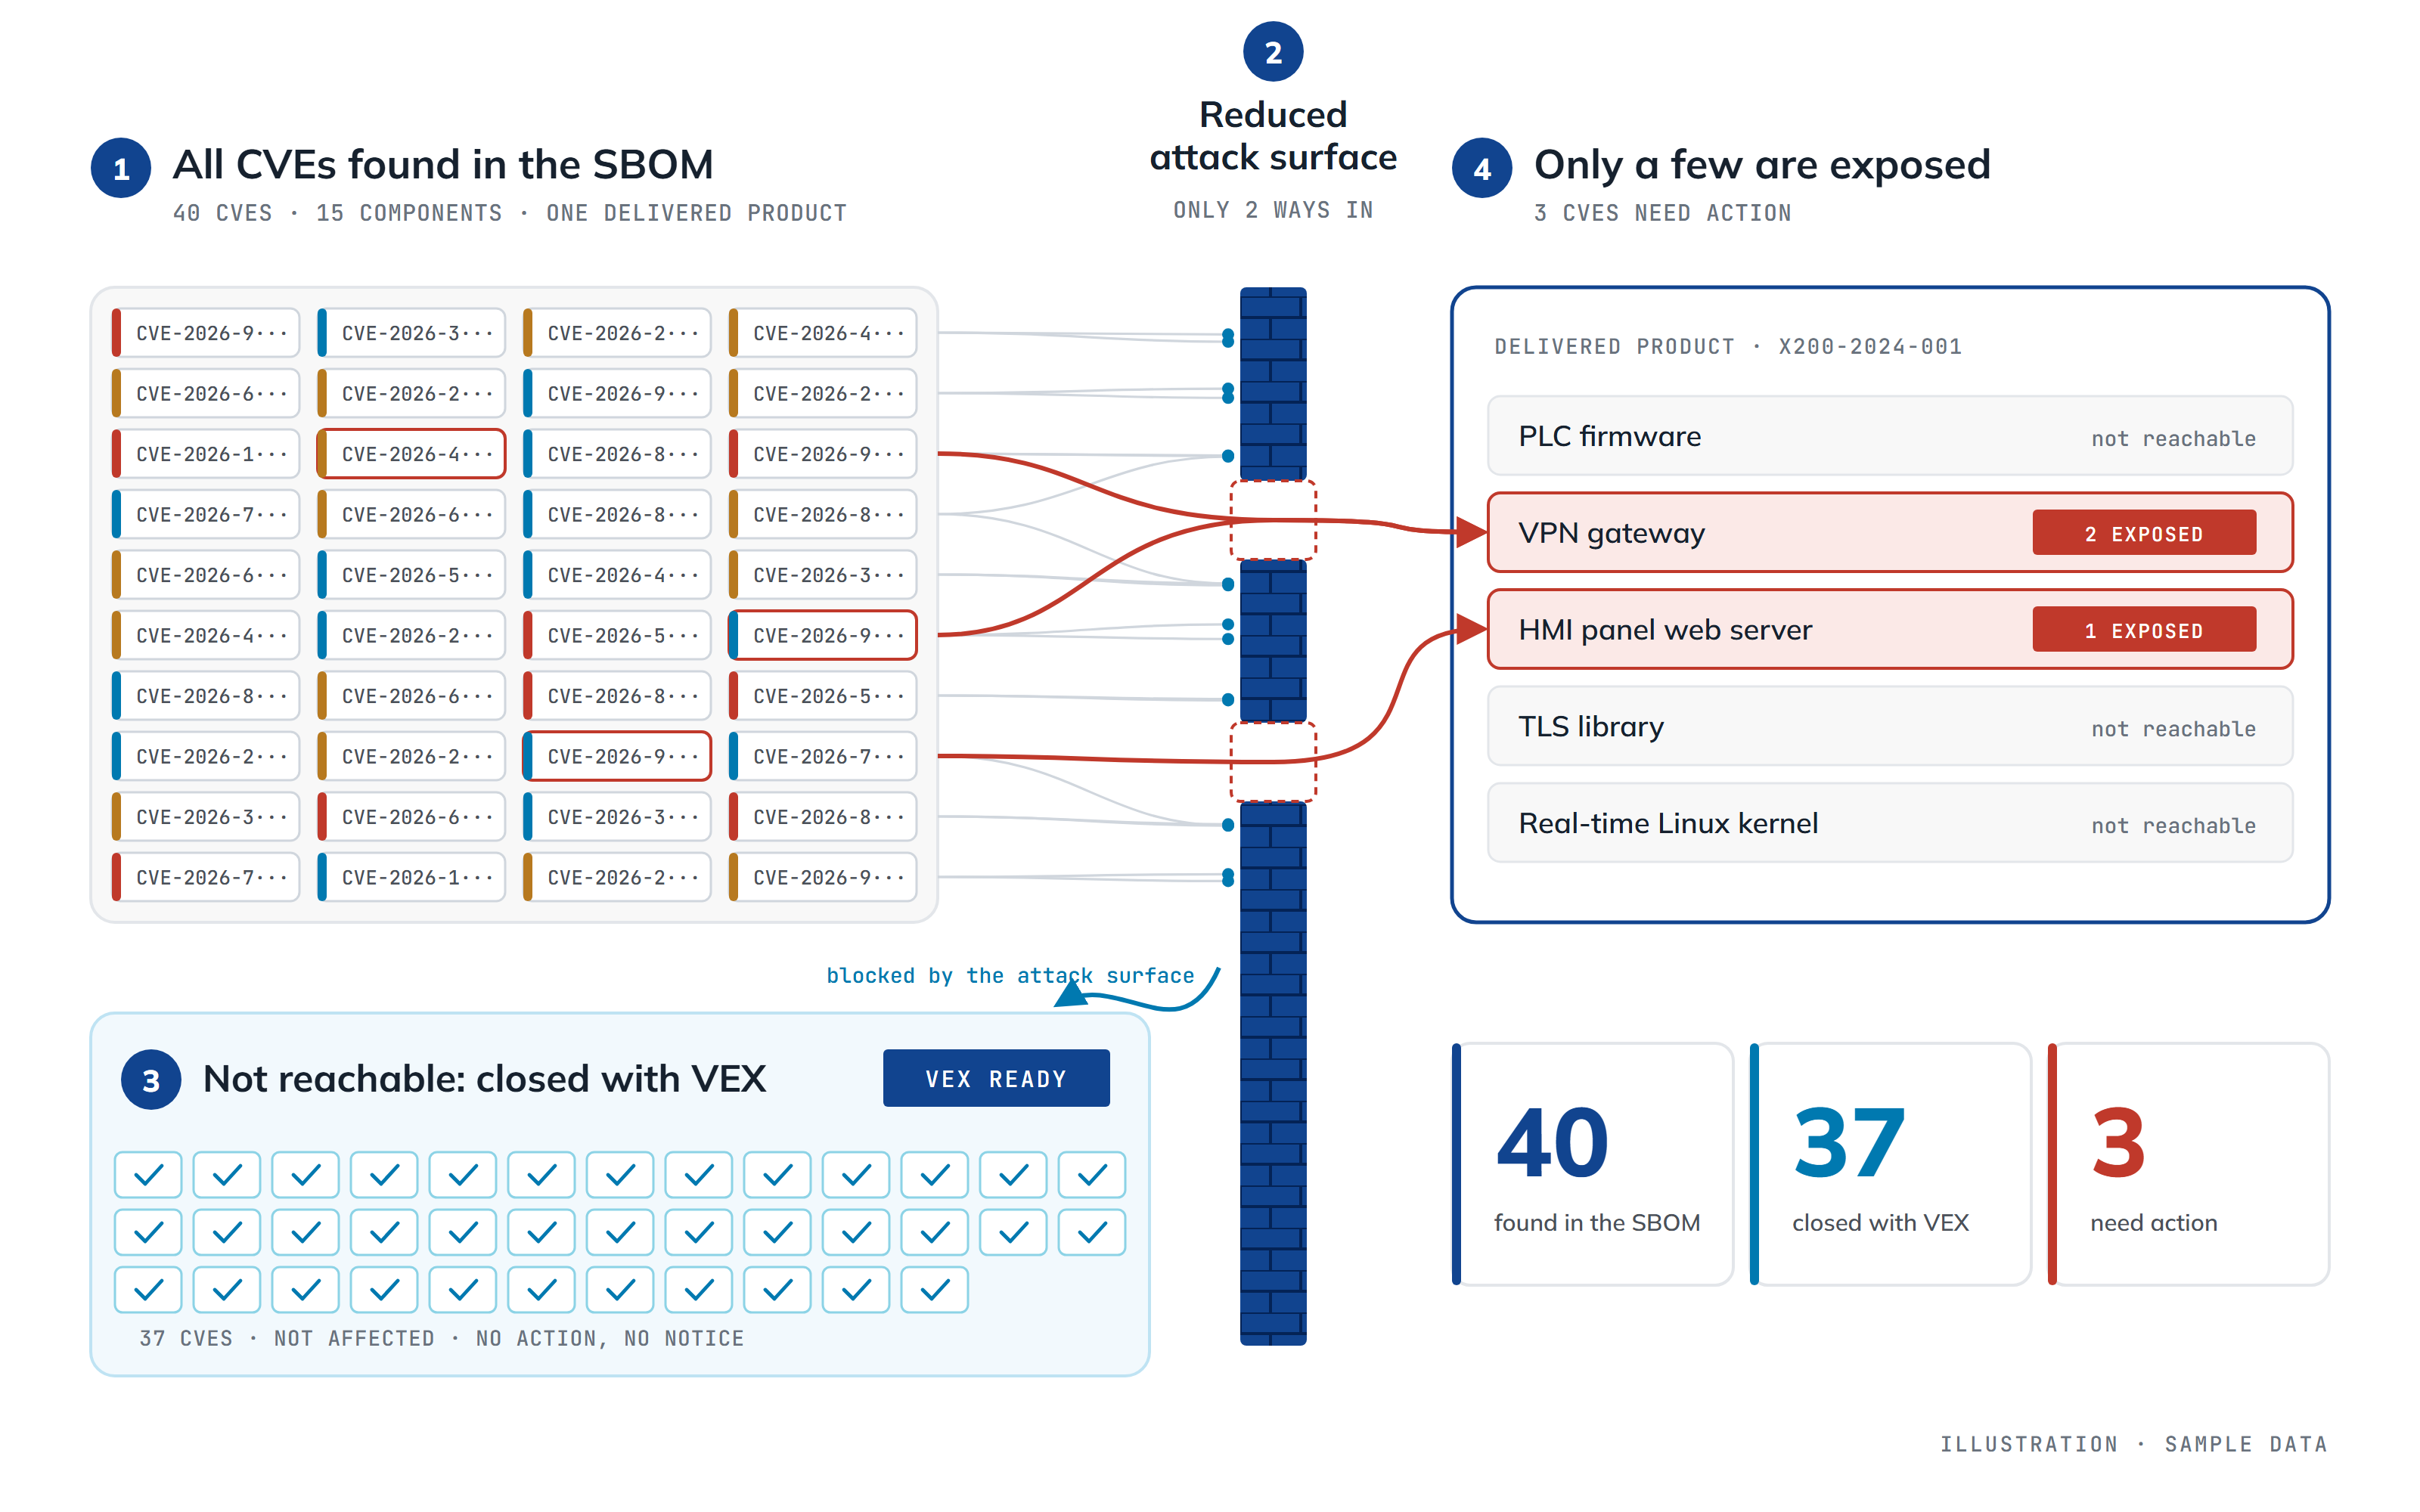
Un processo automatico che valuta le nuove vulnerabilità per tutto il periodo di assistenza
- Le nuove CVE vengono confrontate con lo SBOM di ogni prodotto consegnato
- L’esposizione viene valutata sulla superficie di attacco reale, non solo sull’elenco dei componenti
- La VEX viene preparata in automatico in base all’esposizione esterna reale
- Gran parte delle CVE non è esposta e viene chiusa senza disturbarti
Shield Lifecycle ti tiene informato su ciò che conta davvero.
Le segnalazioni al CSIRT e gli avvisi ai tuoi clienti
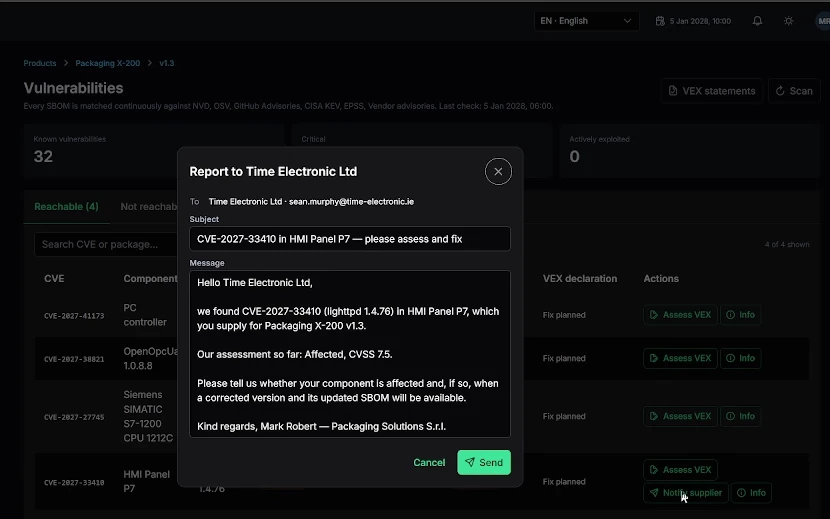
Tutte le scadenze del CRA, con i testi già pronti
- Preallarme al CSIRT e all’ENISA, entro 24 ore
- Notifica della vulnerabilità, entro 72 ore
- Relazione finale, entro 14 giorni da quando è disponibile la correzione
- Un avviso per ogni cliente coinvolto
L’articolo 14 si applica a tutti i prodotti, anche a quelli già sul mercato (articolo 69).
Il CRA è un ciclo che si ripete ogni giorno. Ti serve uno strumento che lavori per te ogni giorno.
- Giorno 0
Certificato UE
Carichi lo SBOM e la superficie di attacco di ogni prodotto consegnato.
- Ogni giorno
Controllo delle nuove CVE
Le nuove CVE pubbliche vengono confrontate con ogni prodotto.
- Se non è esposto
Valutazione automatica
La CVE non può raggiungere il prodotto. Viene emesso un nuovo report. Nessun intervento richiesto.
- Se è esposto
Allerta e avviso
Il punteggio scende. Il tuo programmatore viene allertato. L’avviso al cliente è già pronto.
- Evidenze
Dimostra
Il processo viene tracciato e registrato, con evidenze documentate.
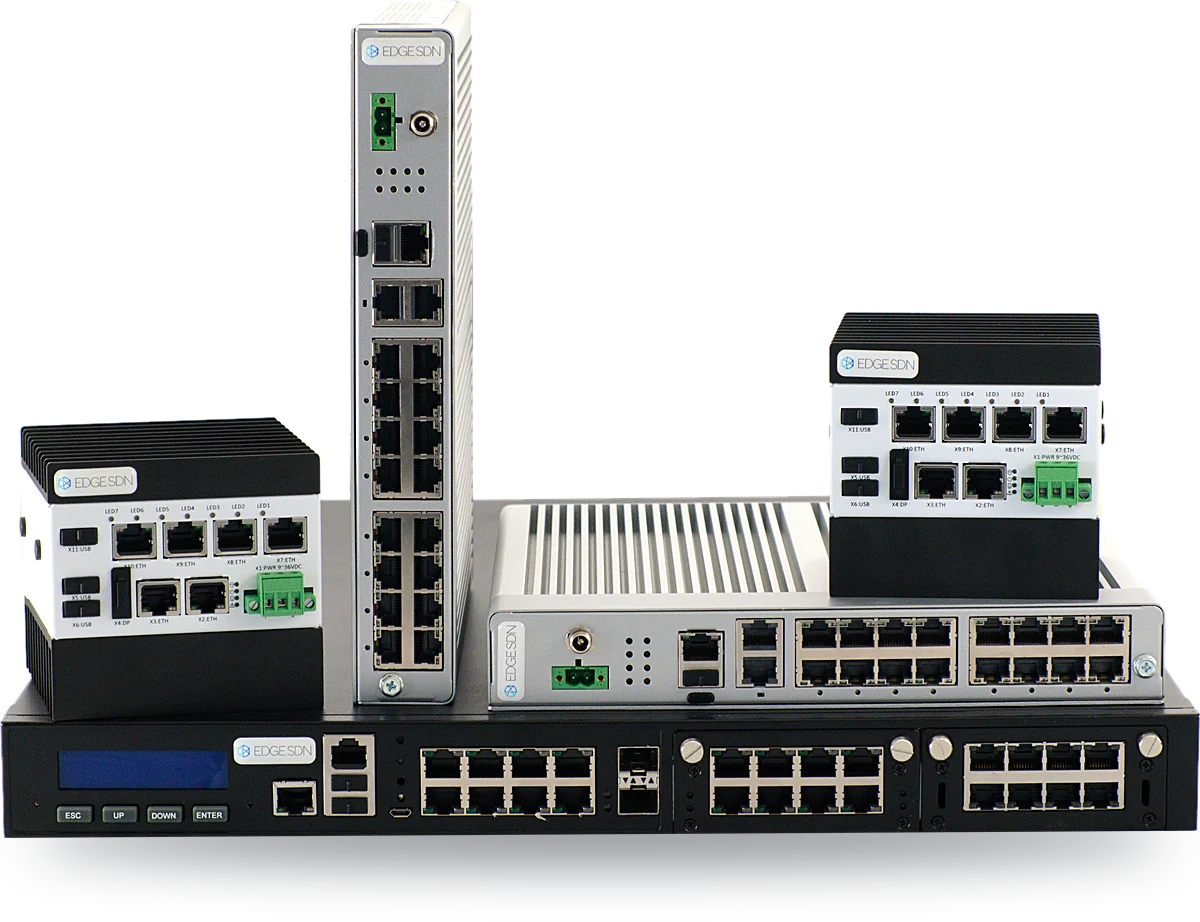
Edge Shield ti aiuta a ridurre il rischio
Uno switch SDN intelligente riduce la visibilità in rete. Il traffico che serve alla produzione viene ispezionato a fondo e inoltrato. Tutto il resto resta chiuso.
- Comunicazioni micro-segmentate dal livello 2 in su
- Un sistema di rilevamento delle intrusioni (IDS) per l’OT controlla il traffico
- Uno switch è generalmente considerato un componente passivo e il suo piano dati esposto non estende la superficie di attacco
Limitare la superficie di attacco è un requisito essenziale del CRA (allegato I, parte I, punto 2, lettera j) e rientra nelle misure di gestione del rischio che la NIS2 (articolo 21) richiede ai soggetti essenziali e importanti.
Gli altri strumenti risolvono un pezzo del problema. Shield Lifecycle segue ogni prodotto che hai consegnato.
| Capacità | Strumenti SBOM / SCA | Scanner di vulnerabilità | Piattaforme GRC | Monitoraggio OT | Consulente + assistente IA + foglio di calcolo | Shield Lifecycle |
|---|---|---|---|---|---|---|
| Verifica se il prodotto rientra nel CRA | ||||||
| Lavora sul singolo prodotto consegnato, non sul modello | ||||||
| SBOM con hardware e firmware | ||||||
| Catalogo dei componenti e SBOM dei fornitori | ||||||
| Integrazione con i repository di codice | ||||||
| Superficie di attacco e raggiungibilità per prodotto | ||||||
| CVE con CVSS e KEV | ||||||
| Valutazione automatica con VEX | ||||||
| Segnalazioni dell’articolo 14 (24 h / 72 h) | ||||||
| Avvisi e portale per i tuoi clienti | ||||||
| Avvisi e portale per i tuoi fornitori | ||||||
| Documentazione per la dichiarazione UE |
Dove ti aiuta
- Pensato per questoCyber Resilience ActRegolamento (UE) 2024/2847
SBOM, gestione delle vulnerabilità e VEX per ogni prodotto consegnato, segnalazioni dell’articolo 14, avvisi ai clienti e documentazione. Articolo 13, articolo 14, allegato I
- Copre una parteRegolamento MacchineRegolamento (UE) 2023/1230
Tiene l’elenco del software di ogni macchina consegnata. Allegato III, 1.1.9
- Copre una parteNIS2 ENDirettiva (UE) 2022/2555
Sicurezza della catena di fornitura: il costruttore di macchine risponde ai propri clienti con SBOM, VEX e avvisi per ogni macchina consegnata. Articolo 21, paragrafo 2, lettera d), e paragrafo 3
- Copre una parteISO/IEC 27001Norma
Catena di fornitura ICT, dal lato del fornitore.
- Copre una parteNIST Cybersecurity Framework 2.0Framework
Gestione del rischio nella catena di fornitura.
Le domande che ci fanno più spesso
È uno scanner di CVE?
No. Abbinare le CVE a uno SBOM è la parte facile, e molti strumenti lo fanno. Shield Lifecycle valuta se ogni CVE può davvero raggiungere ciascun prodotto consegnato, attraverso le sue porte, i suoi protocolli e i suoi stati di funzionamento. È proprio questa valutazione che il formato VEX registra, ed è la parte impossibile da fare a mano su larga scala.
Cos’è una VEX?
La VEX (Vulnerability Exploitability eXchange) è una dichiarazione breve, leggibile da una macchina, che indica se una vulnerabilità nota riguarda un prodotto: non interessato, interessato, corretto o in analisi, con la relativa motivazione. Shield Lifecycle la prepara per ogni CVE e ogni prodotto consegnato, così puoi dimostrare perché la maggior parte delle CVE non richiede alcun intervento.
Non abbiamo ancora uno SBOM dei nostri prodotti. Possiamo iniziare?
Sì. Ti aiutiamo a costruire il primo SBOM partendo dalla distinta base di un modello: firmware di PLC e HMI, azionamenti, gateway, sistema operativo e librerie. È il primo passo di un progetto pilota.
Shield Lifecycle rende il mio prodotto conforme al CRA?
Nessuno strumento può prometterlo. Per il CRA è il fabbricante a redigere la dichiarazione di conformità UE (articolo 28). Shield Lifecycle ti fornisce il monitoraggio quotidiano, le valutazioni e le evidenze per sostenerla, e le mantiene aggiornate per tutto il periodo di assistenza.
I prodotti che abbiamo consegnato anni fa rientrano nel CRA?
I requisiti di prodotto si applicano ai prodotti immessi sul mercato dall’11 dicembre 2027, o modificati in modo sostanziale dopo quella data. L’obbligo di segnalazione dell’articolo 14 è un’altra cosa: si applica dall’11 settembre 2026 e riguarda anche i prodotti già sul mercato (articolo 69). Per questo devi sapere cosa c’è dentro i prodotti che hai già consegnato.
Dove sono conservati i dati?
Tutti i dati risiedono su server nell’Unione europea. Oggi nel nostro cloud, per i progetti pilota. È in arrivo una versione da installare sui tuoi server, pensata prima di tutto per i grandi costruttori che tengono i dati di prodotto nei propri sistemi.
Chi paga: il costruttore o il cliente finale?
Il costruttore sottoscrive l’abbonamento e dà a ciascun cliente finale l’accesso ai propri prodotti. Scrivici per un preventivo basato sul numero di modelli di prodotto e di clienti.
Ultimo aggiornamento
Guarda cosa succede quando una CVE critica colpisce una macchina
Ti mostriamo il momento decisivo: arriva una nuova vulnerabilità. Una macchina è esposta, l’altra no. L’avviso al cliente è pronto da inviare.