Jedes ausgelieferte Produkt CRA‑bereit, Tag für Tag
Shield Lifecycle ist ein Service für Softwarehersteller, Maschinenbauer und Systemintegratoren. Er begleitet Sie bis zur EU-Konformitätserklärung und hält die Nachweise über den gesamten Produktlebenszyklus aktuell.
EU-Konformitätserklärung für jedes Produkt
Der CRA-Teil der CE-Kennzeichnung
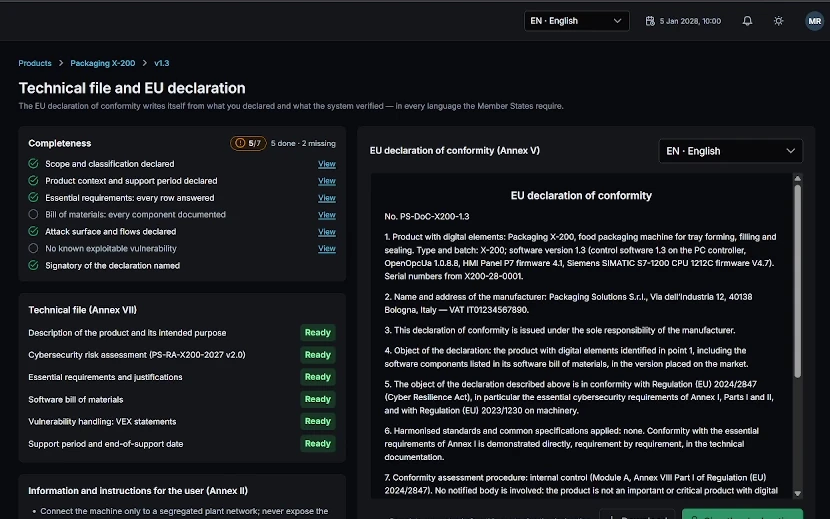
- Jede grundlegende Anforderung aus Anhang I wird ihrem Nachweis zugeordnet
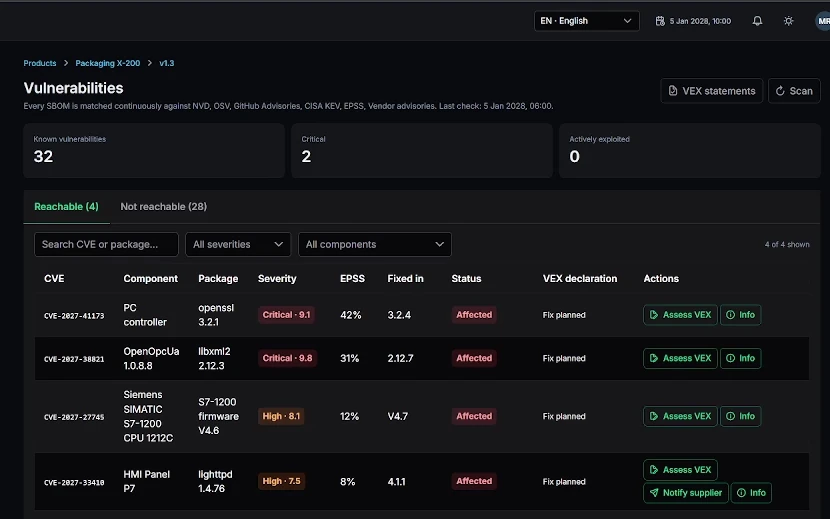
- Software-Stückliste (SBOM), abgeglichen mit CVEs, samt CVSS und KEV
- Angriffsfläche und automatische CVE-Bewertung mit VEX
- Technische Dokumentation für die EU-Konformitätserklärung
Sie unterschreiben die Erklärung. Shield Lifecycle bereitet die Nachweise vor.
Behandlung von Schwachstellen für jedes Produkt, nicht nur für jedes Modell
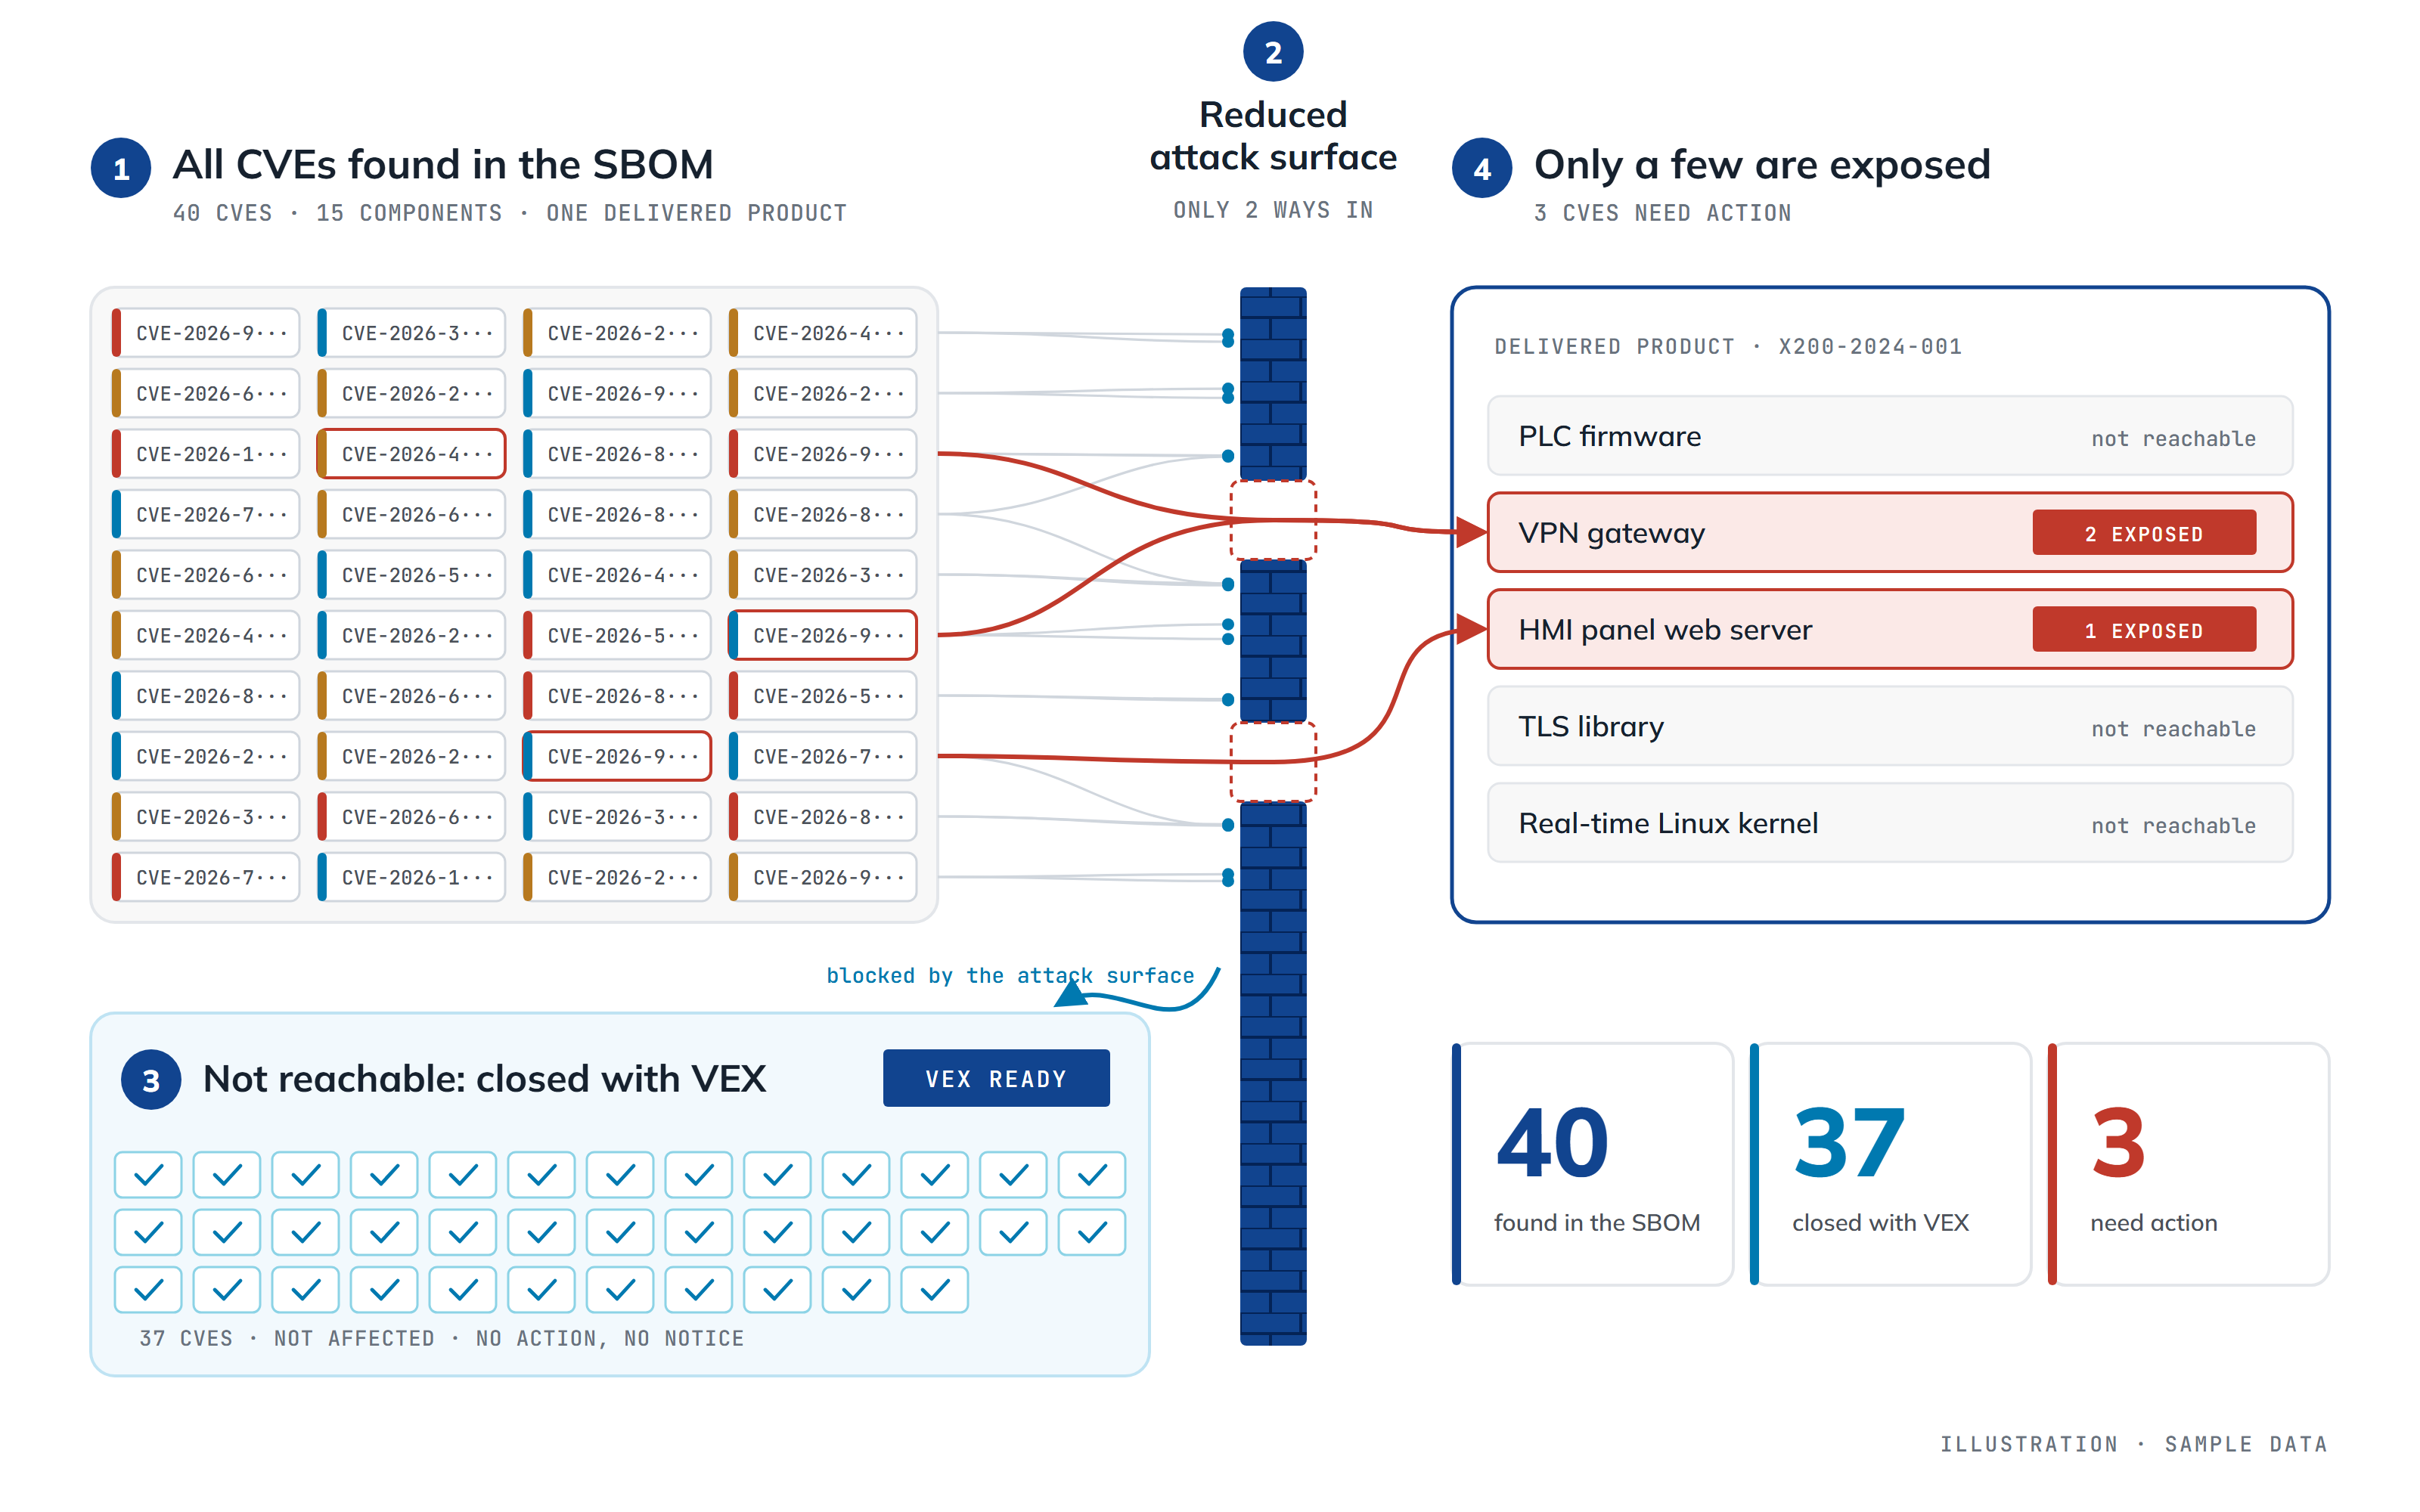
Ein automatischer Prozess bewertet neue Schwachstellen über den gesamten Unterstützungszeitraum
- Neue CVEs werden mit der SBOM jedes ausgelieferten Produkts abgeglichen
- Ob ein Produkt angreifbar ist, wird an der realen Angriffsfläche bewertet, nicht nur an der Komponentenliste
- VEX wird automatisch erstellt, auf Basis der realen Erreichbarkeit von außen
- Die meisten CVEs sind nicht erreichbar und werden mit begründeter VEX-Aussage geschlossen
Shield Lifecycle informiert Sie über das, was zählt.
Meldungen an das CSIRT und Sicherheitshinweise an Ihre Kunden
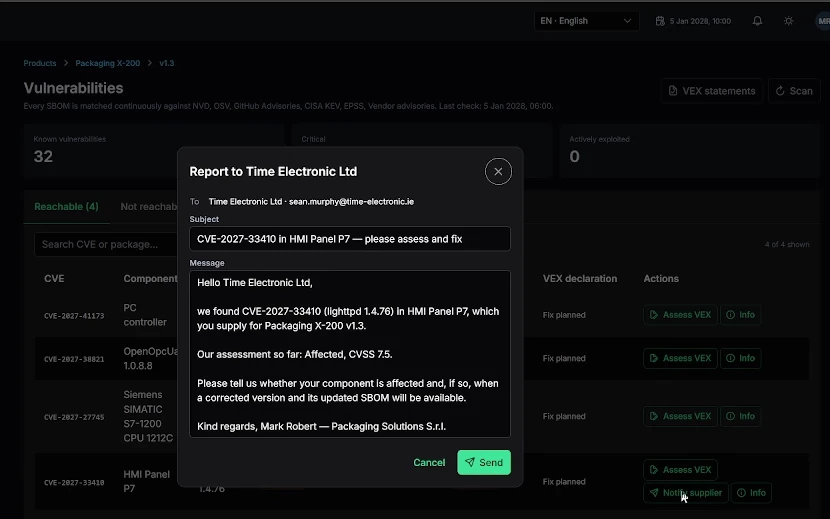
Jede Frist des CRA, mit bereits entworfenem Text
- Frühwarnung an das CSIRT (in Deutschland CERT-Bund im BSI) und die ENISA, innerhalb von 24 Stunden
- Meldung der Schwachstelle, innerhalb von 72 Stunden
- Abschlussbericht, spätestens 14 Tage, nachdem die Korrektur verfügbar ist
- Ein Sicherheitshinweis für jeden betroffenen Kunden
Artikel 14 gilt für alle Produkte, auch für solche, die schon auf dem Markt sind (Artikel 69 Absatz 3).
Der CRA endet nicht mit der Auslieferung. Die Prüfung läuft jeden Tag.
- Zum Start
Bestandsaufnahme
Sie laden SBOM und Angriffsfläche jedes ausgelieferten Produkts hoch.
- Jeden Tag
Prüfung neuer CVEs
Neue öffentliche CVEs werden mit jedem Produkt abgeglichen.
- Wenn nicht erreichbar
Automatische Bewertung
Die Schwachstelle ist nicht erreichbar. Eine VEX-Aussage mit Begründung entsteht. Kein Handlungsbedarf.
- Wenn erreichbar
Warnung und Sicherheitshinweis
Die Bewertung sinkt. Ihr Team wird benachrichtigt. Der Sicherheitshinweis an den Kunden liegt als Entwurf vor.
- Nachweise
Dokumentation
Jeder Schritt wird nachverfolgt und protokolliert.
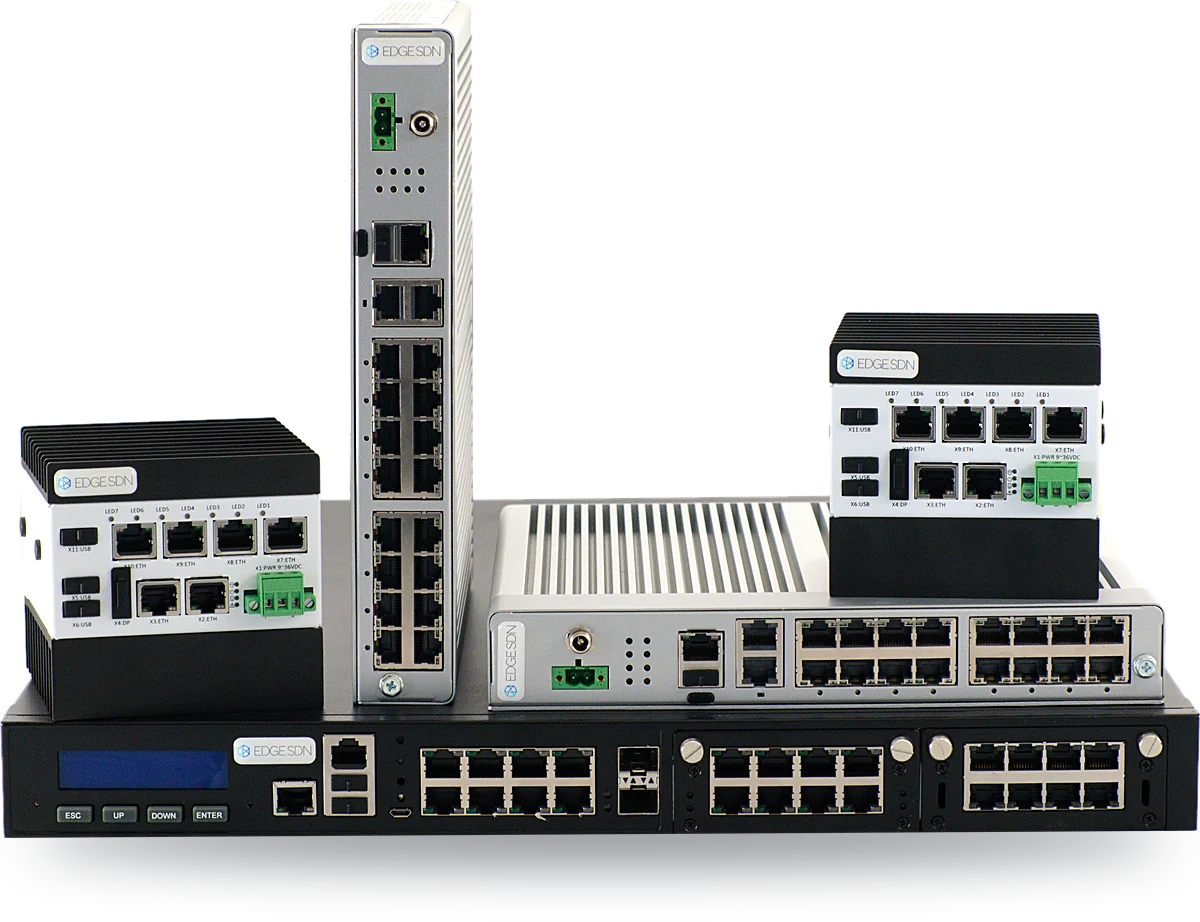
Edge Shield hilft Ihnen, das Risiko zu senken
Ein intelligenter SDN-Switch macht die Maschine im Netz weniger sichtbar. Der Datenverkehr, den die Produktion braucht, wird gründlich geprüft und weitergeleitet. Alles andere bleibt gesperrt.
- Mikrosegmentierte Kommunikation ab Layer 2
- Ein OT-Intrusion-Detection-System (IDS) prüft den Datenverkehr
- Die exponierte Datenebene des Switches vergrößert die Angriffsfläche nicht
Möglichst geringe Angriffsflächen sind eine grundlegende Anforderung des CRA (Anhang I Teil I Nummer 2 Buchstabe j) und Teil der Risikomanagementmaßnahmen, die die NIS-2-Richtlinie (Artikel 21) von wesentlichen und wichtigen Einrichtungen verlangt.
Andere Werkzeuge decken einen Teil ab. Shield Lifecycle begleitet jedes Produkt, das Sie ausgeliefert haben.
| Funktion | SBOM-/SCA-Tools | Schwachstellenscanner | GRC-Plattformen | OT-Monitoring | Berater + KI-Assistent + Tabellenkalkulation | Shield Lifecycle |
|---|---|---|---|---|---|---|
| Prüft, ob das Produkt unter den CRA fällt | ||||||
| Arbeitet je ausgeliefertem Produkt, nicht je Modell | ||||||
| SBOM mit Hardware und Firmware | ||||||
| Komponentenkatalog und SBOMs der Lieferanten | ||||||
| Anbindung an Code-Repositorys | ||||||
| Angriffsfläche und Erreichbarkeit je Produkt | ||||||
| CVEs mit CVSS und KEV | ||||||
| Automatische Bewertung mit VEX | ||||||
| Meldungen nach Artikel 14 (24 h / 72 h) | ||||||
| Sicherheitshinweise und Portal für Ihre Kunden | ||||||
| Hinweise und Portal für Ihre Lieferanten | ||||||
| Dokumentation für die EU-Konformitätserklärung |
Wo Shield Lifecycle hilft
- Dafür entwickeltCyber Resilience ActVerordnung (EU) 2024/2847
SBOM, Behandlung von Schwachstellen und VEX für jedes ausgelieferte Produkt, Meldungen nach Artikel 14, Sicherheitshinweise an Kunden und Dokumentation. Artikel 13, Artikel 14, Anhang I
- Hilft bei einem TeilMaschinenverordnungVerordnung (EU) 2023/1230
Führt die Liste der Software jeder ausgelieferten Maschine. Anhang III Abschnitt 1.1.9
- Hilft bei einem TeilNIS-2 ENRichtlinie (EU) 2022/2555
Sicherheit der Lieferkette: Der Maschinenbauer antwortet seinen Kunden mit SBOM, VEX und Sicherheitshinweisen für jede ausgelieferte Maschine. Artikel 21 Absatz 2 Buchstabe d und Absatz 3
- Hilft bei einem TeilISO/IEC 27001Norm
IKT-Lieferkette, aus Sicht des Lieferanten.
- Hilft bei einem TeilNIST Cybersecurity Framework 2.0Framework
Risikomanagement in der Lieferkette.
Häufige Fragen
Ist das ein CVE-Scanner?
Nein. CVEs mit einer SBOM abzugleichen ist der einfache Teil, das können viele Werkzeuge. Shield Lifecycle beurteilt, ob jede CVE bei jedem ausgelieferten Produkt tatsächlich erreichbar ist, über seine Ports, Protokolle und Betriebszustände. Genau diese Beurteilung hält das VEX-Format fest, und genau sie lässt sich von Hand nicht in großem Umfang leisten.
Was ist VEX?
VEX (Vulnerability Exploitability eXchange) ist eine kurze, maschinenlesbare Aussage darüber, ob eine bekannte Schwachstelle ein Produkt betrifft: nicht betroffen, betroffen, behoben oder in Untersuchung, jeweils mit Begründung. Shield Lifecycle erstellt sie für jede CVE und jedes ausgelieferte Produkt. So zeigen Sie, warum die meisten CVEs keine Maßnahme erfordern.
Wir haben noch keine SBOM für unsere Produkte. Können wir trotzdem anfangen?
Ja. Wir helfen Ihnen, die erste SBOM aus der Stückliste eines Produktmodells aufzubauen: Firmware von SPS und HMI, Antriebe, Gateways, Betriebssystem und Bibliotheken. Das ist der erste Schritt eines Pilotprojekts.
Macht Shield Lifecycle mein Produkt CRA-konform?
Das kann kein Werkzeug versprechen. Nach dem CRA stellt der Hersteller die EU-Konformitätserklärung aus (Artikel 28). Shield Lifecycle liefert Ihnen die tägliche Überwachung, die Bewertungen und die Nachweise, auf die sich die Erklärung stützt, und hält sie über den gesamten Unterstützungszeitraum aktuell.
Fallen Produkte, die wir vor Jahren ausgeliefert haben, unter den CRA?
Die Produktanforderungen gelten für Produkte, die ab dem 11. Dezember 2027 in den Verkehr gebracht oder danach wesentlich geändert werden. Für die Meldepflicht nach Artikel 14 gilt etwas anderes: Sie besteht seit dem 11. September 2026 und erfasst auch Produkte, die bereits auf dem Markt sind (Artikel 69). Deshalb müssen Sie wissen, was in den Produkten steckt, die Sie schon ausgeliefert haben.
Wo werden die Daten gespeichert?
Alle Daten liegen auf Servern in der Europäischen Union, in den Pilotprojekten heute in unserer Cloud. Eine Version für Ihren eigenen Server ist in Vorbereitung, zuerst für große Hersteller, die Produktdaten in eigenen Systemen halten.
Wer zahlt, der Hersteller oder der Endkunde?
Der Hersteller schließt das Abonnement ab und gibt jedem Endkunden Zugang zu dessen eigenen Produkten. Schreiben Sie uns für ein Angebot nach der Zahl Ihrer Produktmodelle und Kunden.
Aktualisiert am
Was passiert, wenn eine kritische CVE eine Maschine trifft?
Wir zeigen Ihnen den entscheidenden Moment: Eine neue Schwachstelle wird bekannt. Bei einer Maschine ist sie erreichbar, bei der anderen nicht. Der Sicherheitshinweis an den Kunden ist versandbereit. Das Gespräch führen wir auf Englisch.